Copiar la superficie de una aplicación es fácil; entender sus tripas ya es otro cantar. REA conecta tu agente de programación con herramientas de ingeniería inversa para investigar funciones de aplicaciones, binarios y sitios web. Tiene sentido para quien quiere comprender o reconstruir una función concreta, pero exige preparación técnica y permiso para analizar el objetivo.
TL;DR: El resumen sin rodeos
- Qué hace: permite que un agente inspeccione aplicaciones, binarios, ensamblados .NET, proyectos JavaScript y sitios web.
- Integración MCP: se conecta oficialmente con Claude Code, Codex, Cursor, Gemini CLI y Grok Build.
- Coste real: el código tiene licencia MIT, pero algunas investigaciones requieren herramientas comerciales o infraestructura aparte.
- Límite decisivo: REA entrega hallazgos y evidencias, no una licencia para copiar software ni una garantía de que cualquier reconstrucción vaya a funcionar.
En este artículo
| Qué es | REA conecta tu agente de programación con herramientas de ingeniería inversa para explicar funciones de aplicaciones y ayudarte a reconstruirlas. |
|---|---|
| Web oficial | https://rea.tools/ |
| Repositorio | repo |
| Licencia | MIT |
| Precio | open source |
| Alternativa a | Parte de la inspección manual de código, funciones y referencias durante una investigación de software. |
| Estrellas en GitHub | 376.275 |
| Año de lanzamiento | 2026 |
| Quién lo mantiene | morluto (persona) |
| Plataformas | MCP local y terminal; analiza apps, binarios y sitios web |
| Requisitos | Node.js 22/24/26 compatible y npm; herramientas extra según el objetivo |
| Integraciones | MCP para Claude Code, Codex, Cursor, Gemini CLI y Grok Build |
Revisado el 2026-10-24
Esta herramienta forma parte del recopilatorio vivo Skills para Claude Code, Codex y otros agentes de código →
El problema que resuelve
REA intenta eliminar una barrera bastante gorda: para reproducir una función no basta con mirar su interfaz. Hay que seguir llamadas, localizar referencias, observar el comportamiento y separar una conclusión razonable de una película que se ha montado el modelo.
La herramienta conecta el agente con utilidades capaces de inspeccionar software nativo, aplicaciones JavaScript y Electron, ensamblados .NET y páginas web. El análisis se ejecuta localmente y devuelve evidencias y límites junto a los hallazgos, según la documentación oficial de REA.
La ingeniería inversa se vuelve así bastante más accesible: preguntas por una función, el agente investiga el objetivo y usa lo encontrado para explicarla o escribir una implementación. ¿Magia? Ni de coña. Si preguntas mal, no tienes permiso o te faltan las herramientas adecuadas, el nombre "Reverse Engineer Anything" le queda bastante grande.
Cómo se pone en marcha
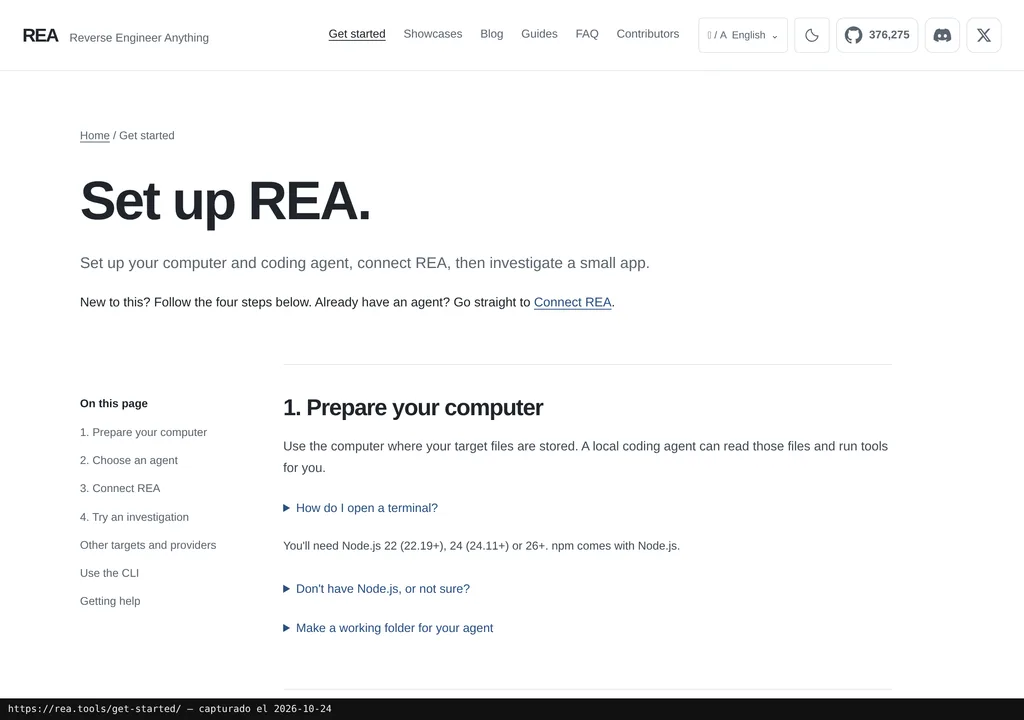
REA requiere npm y una versión compatible de Node.js: 22 desde la 22.23.4, 24 desde la 24.22.1 o 26 desde la 26.12.1. Para arrancar, ejecutas el instalador, revisas qué quiere cambiar y das el visto bueno antes de reiniciar el agente.
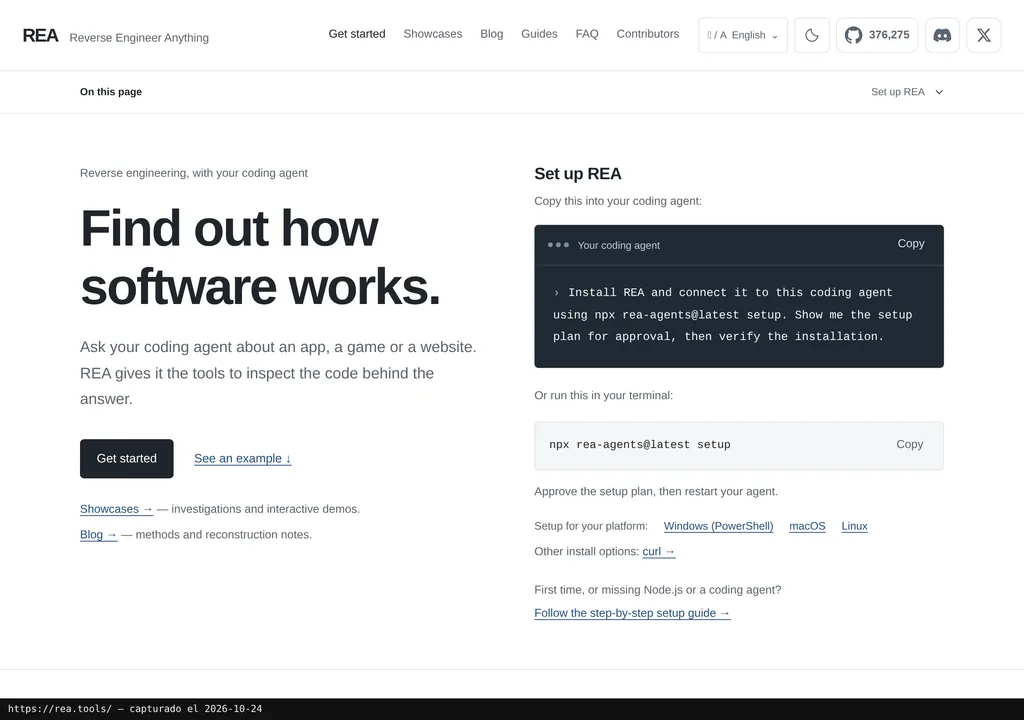
El proceso registra un servidor MCP local e instala las instrucciones de trabajo correspondientes. Es una integración oficial para Claude Code, Codex, Cursor, Gemini CLI y Grok Build; otros clientes compatibles con servidores MCP locales pueden configurarse manualmente. Para análisis nativo profundo necesitarás además Hopper, Ghidra o IDA, mientras que la inspección estática de JavaScript y .NET no exige uno de esos motores.
Copia esto y pégalo en Claude Code, Cursor o tu asistente de código favorito:
Instala REA desde https://github.com/morluto/rea con npx rea-agents@latest setup y enséñame el plan antes de aplicarlo.
Conéctalo por MCP, reinicia la configuración necesaria y verifica que responde.
Después analiza una aplicación de prueba autorizada y muestra una función con sus evidencias y limitaciones.
Necesitas cierta soltura técnica. El asistente puede guiarte con la instalación, la configuración y las pruebas, pero tendrás que revisar los cambios y resolver cualquier problema con las herramientas.
Para deshacer la configuración hay que seguir la guía de instalación del repositorio. El instalador crea copias de seguridad de la configuración existente, un detalle importante cuando ya tienes varias extensiones metiendo mano en el mismo agente.
Usándola en marketing real
En una agencia o un equipo pequeño, lo sensato es bajar MUCHO el alcance. Nada de "clona esta empresa entera": investiga cómo una herramienta autorizada exporta datos, cómo una aplicación propia conecta dos módulos o qué hace esa función que necesitas reconstruir.
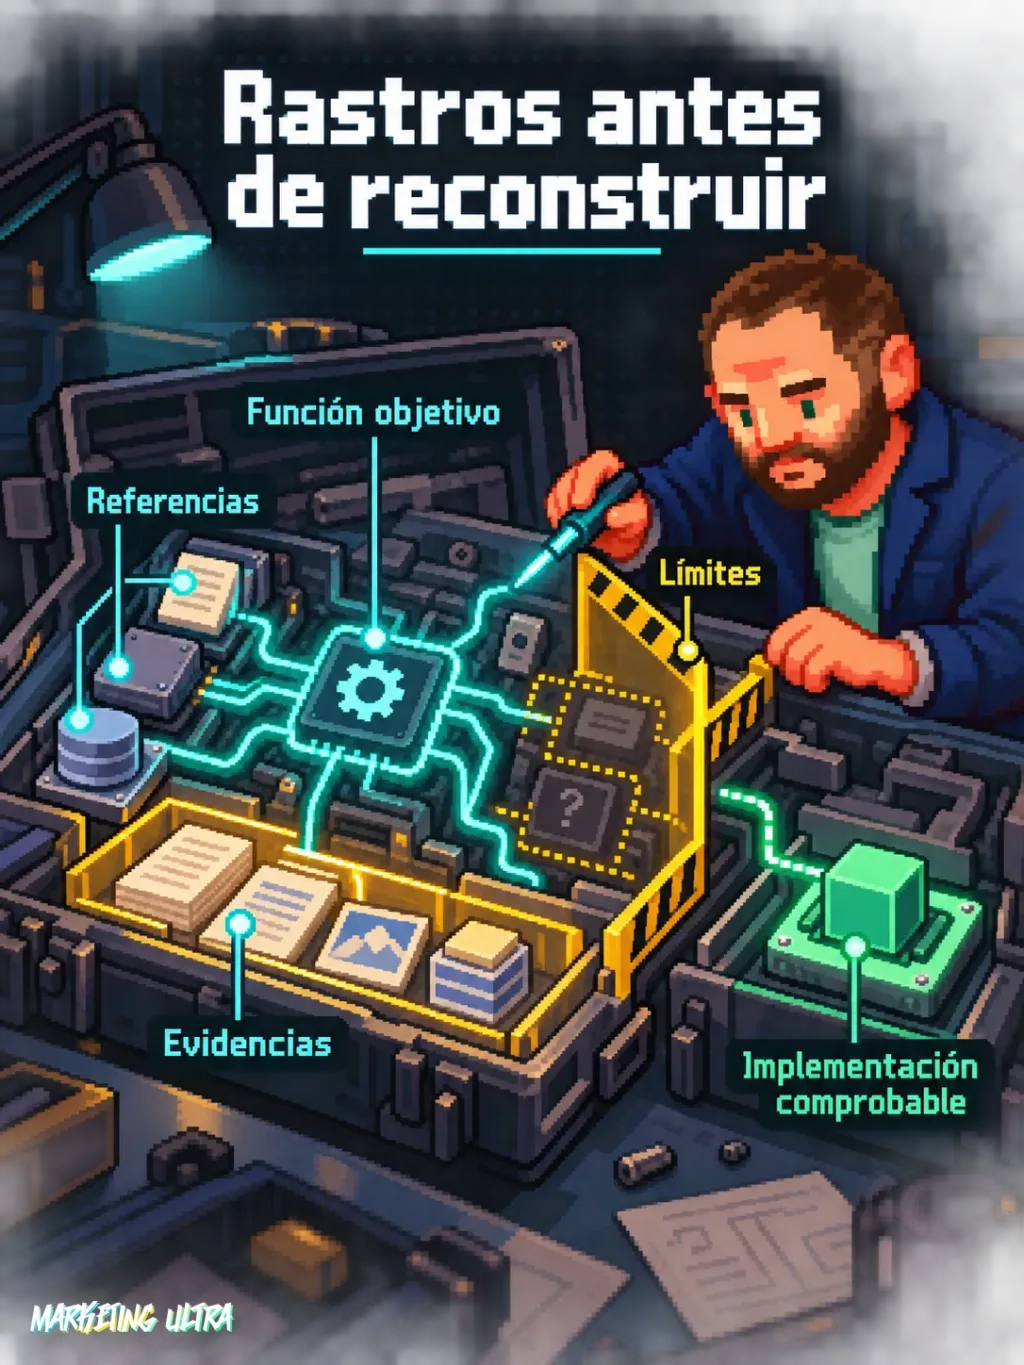
Imagina una aplicación interna antigua con una exportación que nadie se atreve a tocar. REA localizaría los componentes y las referencias; después, el agente explicaría lo encontrado y propondría una implementación comprobable. Que conste: es un ejemplo de uso. Marketing Ultra no ha ejecutado esa prueba.
Los casos publicados sí aportan algo más sólido. En el caso de DX-Ball, la reconstrucción de un cálculo de sonido superó 3.205 casos del ejecutable original y reprodujo sus 63 bytes compilados. El proyecto también documenta investigaciones sobre el portapapeles de Notion y el botón de porcentaje de Windows Calculator. Son demostraciones del mantenedor, no una auditoría independiente.
Mi lectura es clara: REA resulta interesante cuando el objetivo es estrecho y puedes comprobar el resultado. Pedir "entiende esta aplicación" es abrir la puerta al barro; pedir "encuentra la regla de esta función y enséñame la evidencia" ya es trabajar con criterio.
Lo que no te cuentan
El repositorio es público y su código propio usa licencia MIT, pero el montaje completo puede costarte dinero. IDA, Hopper, JEB y otras herramientas tienen sus propias licencias. Súmale el agente, el modelo y las horas de revisar conclusiones. Dar una cifra en euros sin una conversión verificada sería inventársela.
El botón de "reconstruir cualquier cosa" tampoco existe. Cada formato va con sus propias exigencias: un navegador basado en Chrome para observar webs, JADX y un JDK completo para determinados APK, o herramientas específicas para firmware y capturas de red. Y ojo con "se ejecuta en local": los resultados que envíes al agente siguen sujetos a la política de datos de su proveedor.
Y está la parte legal, que no es una nota pequeña al pie. El propio proyecto limita el uso a investigación autorizada, educación, interoperabilidad, preservación y software que poseas o puedas examinar. REA no concede derechos sobre aplicaciones ajenas ni licencias para herramientas comerciales.
Qué dice la gente
La conversación pública que he podido revisar es demasiado escasa para vender un consenso. Hay dudas sobre la popularidad del repositorio y sobre lo mucho que promete el nombre, pero ninguna prueba que permita ir más allá de la sospecha.
"Did this project just buy a ton of stars?" variety8675 en hn
"Such a click-baity name. Open challenge to anyone to use this framework and reverse engineer the internal APIs iPhone uses to talk to Siri or shortcuts or app Intents." NeumannGod en hn
"There's no obscurity anymore. Best you can do is keep as much as possible server side. Curious if anyone has experimented with LLM's RE'ing obfuscated code. I suspect they handle it just fine." danjc en hn
La pregunta interesante es otra: ¿hasta dónde llega REA cuando se encuentra código ofuscado o un objetivo realmente complejo? Ahí se juega el partido. La curiosidad ya la ha despertado; ahora le toca enseñar pruebas bastante más duras que una cifra de popularidad.
Alternativas
La alternativa acreditada por el dossier es el método de toda la vida: inspeccionar manualmente el código, las funciones y sus referencias. Tienes más control sobre cada conclusión, a cambio de conocimientos especializados y bastante más trabajo.
También puedes combinar ambas rutas: usar REA para ordenar evidencias y mantener la validación humana en los puntos críticos. Encaja con lo que explico en la guía sobre skills para Claude Code, Codex y otros agentes de código: las instrucciones amplían lo que hace el agente, pero el criterio sigue siendo tuyo.
Veredicto
Recomendaría REA para investigaciones con permiso, bien acotadas y cuyo resultado puedas comprobar. Según la documentación del proyecto, la integración MCP funciona con varios agentes y reúne herramientas que antes te obligaban a saltar entre procesos bastante ásperos.
No la usaría para prometer clones automáticos ni para investigar software sin permiso. Tampoco le pondría nota todavía: aquí no hubo una prueba propia y la evidencia procede de la documentación y los casos publicados por el proyecto.
Lo bueno de REA está en los rastros que acompañan a cada respuesta y que tú puedes revisar. Porque si no los miras, vuelves al piloto automático de siempre. Esta vez con sudadera de hacker.